Dai frigoriferi industriali agli ospedali, la sicurezza informatica entra nel mondo fisico. Nell’ecosistema Selektra Group, HyBiz e Rogue Data lavorano a una nuova generazione di tecnologie proprietarie: BlackBridge, l’infrastruttura di intelligenza artificiale locale per la difesa attiva, e CMSI, il sistema di protezione del dato progettato secondo i principi della security by design.
Un frigorifero industriale, una centralina di controllo, un sistema di videosorveglianza o un dispositivo sanitario connesso a Internet possono diventare il punto di partenza di un attacco informatico.
Non si tratta più soltanto di sottrazione di dati o violazione di account aziendali. La crescente integrazione tra sistemi digitali e infrastrutture fisiche espone imprese, organizzazioni e servizi essenziali a rischi che possono tradursi in danni economici, interruzioni operative e conseguenze sulla sicurezza delle persone.
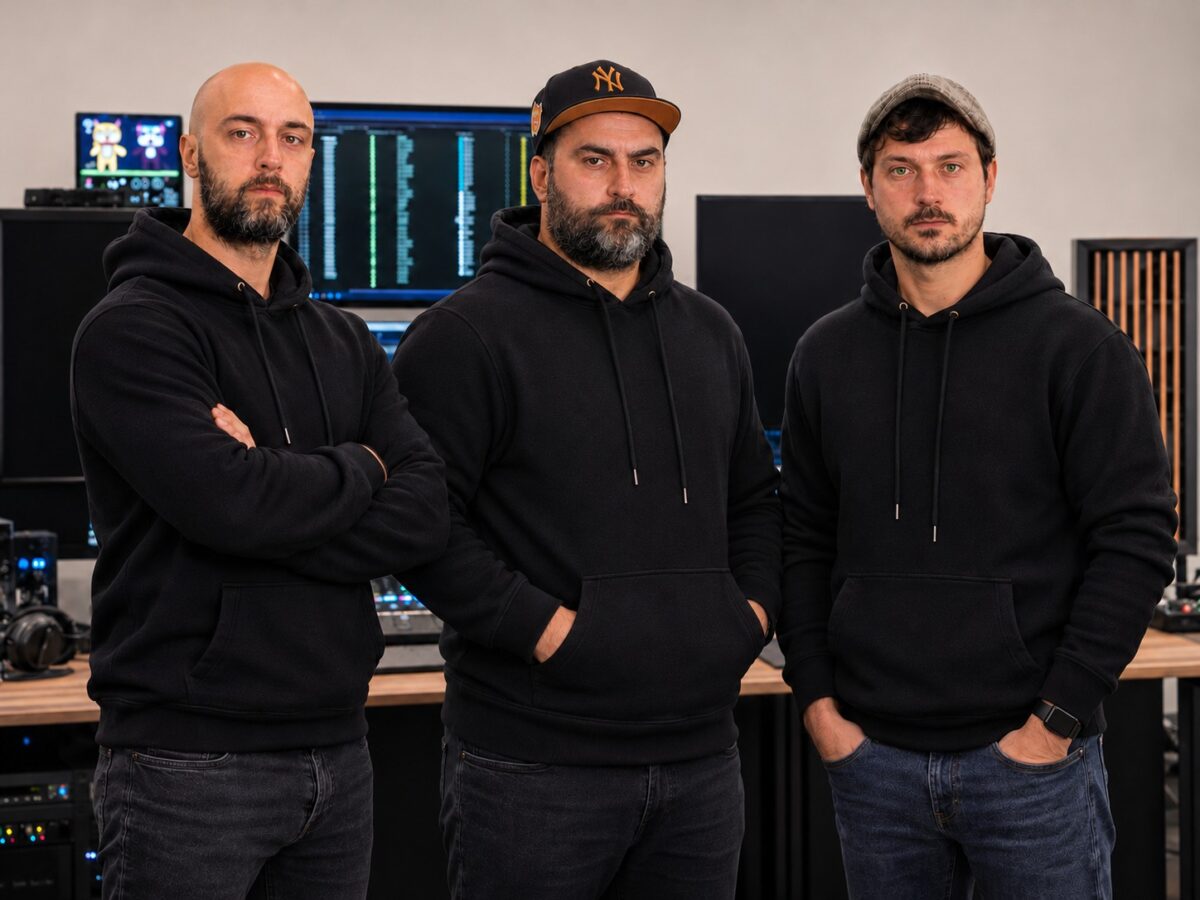
È questo il tema al centro del servizio pubblicato da la Repubblica, realizzato dal giornalista Edoardo Iacolucci, che ha intervistato Marco Valerio Roscioni, Gustavo Mancini e Francesco Giuliani, fondatori di HyBiz, realtà tecnologica italiana impegnata nella ricerca e nello sviluppo di intelligenza artificiale, cybersecurity e infrastrutture proprietarie.
Durante il servizio, i tre hanno mostrato come sia possibile individuare e mappare migliaia di apparati e servizi connessi a Internet, rendendo visibile una parte della superficie digitale che circonda attività commerciali, imprese e infrastrutture urbane.
La dimostrazione mette in evidenza un problema spesso sottovalutato: la presenza di dispositivi raggiungibili dall’esterno, potenzialmente esposti a configurazioni non sicure, credenziali compromesse o vulnerabilità software.
Un apparato individuabile online non è necessariamente vulnerabile. Ma ogni servizio esposto rappresenta un elemento da conoscere e valutare.
Gli attacchi che hanno interessato sistemi di refrigerazione industriale dimostrano quanto la sicurezza informatica stia assumendo una dimensione sempre più concreta.
L’alterazione non autorizzata di una centralina potrebbe compromettere la conservazione di merci e prodotti alimentari. Se un problema analogo interessasse sistemi utilizzati in ambito sanitario, le conseguenze potenziali potrebbero risultare ancora più gravi.
La cybersecurity non riguarda più soltanto la protezione delle informazioni. Riguarda la continuità economica, la sicurezza delle infrastrutture e la resilienza del sistema produttivo nazionale.
Il servizio de la Repubblica rappresenta quindi il punto di partenza per comprendere una strategia tecnologica più ampia, sviluppata nell’ecosistema Selektra Group, HyBiz e Rogue Data.
Hybiz : dalla ricerca all’innovazione industriale
Al centro di questa strategia figurano Marco Valerio Roscioni, imprenditore tecnologico e co-founder di HyBiz, i ricercatori Francesco Giliani e Gustavo mancini e il professor Gustavo Mastrobuoni, riferimento scientifico e imprenditoriale di Rogue Data ed hybiz.
Figure impegnate in ambiti complementari, accomunate dall’obiettivo di trasformare la ricerca in tecnologie utilizzabili dalle imprese.
Roscioni porta nel progetto una visione che unisce sviluppo di prodotti digitali, progettazione di infrastrutture intelligenti, intelligenza artificiale e applicazione industriale.
L’ambizione è superare il modello nel quale le imprese si limitano ad acquistare strumenti di sicurezza sviluppati da altri operatori.
La strategia punta invece a costruire una filiera di ricerca, sviluppo e integrazione capace di produrre tecnologie proprietarie.
Un percorso che comprende sistemi di intelligenza artificiale locale, strumenti di analisi delle vulnerabilità, architetture di protezione dei dati e piattaforme per il controllo delle infrastrutture IoT.
Il contributo di Rogue Data assume particolare rilevanza anche grazie al suo network di collaborazioni scientifiche e tecnologiche, che comprende rapporti con il Consiglio Nazionale delle Ricerche (CNR), ENEA e l’Università di Roma Tor Vergata, oltre alla partecipazione a reti di innovazione che coinvolgono altre istituzioni accademiche.
Questi rapporti rappresentano un contesto di competenze e trasferimento tecnologico, pur non costituendo automaticamente certificazioni o patrocini per i singoli prodotti sviluppati.
BlackBridge: un’intelligenza artificiale proprietaria per la difesa delle aziende
Una delle tecnologie centrali del programma è BlackBridge, l’infrastruttura hardware e software sviluppata per permettere alle organizzazioni di utilizzare sistemi di intelligenza artificiale direttamente all’interno della propria struttura.
Il concetto alla base del progetto è quello dell’AI sovrana.
L’azienda può disporre di una macchina proprietaria, eseguire modelli AI locali, conservare le informazioni nel proprio perimetro e governare le autorizzazioni senza dipendere necessariamente da servizi remoti.
Ma BlackBridge non è concepito soltanto come un assistente intelligente aziendale.
Una delle applicazioni più interessanti riguarda lo sviluppo di agenti AI dedicati alla sicurezza informatica, descritti dal gruppo come veri e propri bodyguard digitali.
Questi agenti sono progettati per osservare gli accessi, analizzare eventi e configurazioni, individuare comportamenti anomali e supportare l’identificazione di possibili vulnerabilità.
La prospettiva è integrare monitoraggio continuativo, analisi della superficie esposta, ricerca di vulnerabilità e verifiche tecniche controllate.
L’obiettivo comprende anche lo studio di comportamenti che potrebbero segnalare vulnerabilità non ancora catalogate, comprese possibili minacce zero-day.
Un sistema AI non può garantire di individuare tutte le vulnerabilità sconosciute. Può tuttavia contribuire a identificare correlazioni e anomalie che meritano approfondimenti da parte degli specialisti.
Le attività di osservazione possono essere continuative; i penetration test attivi devono invece essere autorizzati, delimitati e condotti con procedure compatibili con la continuità operativa dei sistemi esaminati.
Controllare gli impianti IoT direttamente in locale, senza dipendere da server esterni
La possibilità di integrare BlackBridge con infrastrutture fisiche apre prospettive particolarmente interessanti per la grande distribuzione, l’industria, la logistica e i servizi essenziali.
In molte organizzazioni, centraline e apparati IoT sono oggi amministrati attraverso piattaforme remote, sistemi di supervisione e servizi esterni.
Queste architetture possono offrire vantaggi operativi, ma richiedono controlli rigorosi sugli accessi e sulle comunicazioni.
BlackBridge propone un approccio differente: portare l’intelligenza artificiale all’interno dell’impianto e collegarla direttamente ai sistemi locali, anche attraverso connessioni cablate, quando la configurazione lo consente.
In questo modello, il nodo AI può analizzare telemetria, informazioni operative ed eventi senza dover trasferire obbligatoriamente i dati verso piattaforme cloud.
I dati destinati all’osservazione possono essere resi disponibili attraverso rappresentazioni CMSI accessibili in sola lettura ai componenti accreditati.
Il collegamento locale non elimina automaticamente ogni rischio informatico, ma permette di ridurre alcune dipendenze esterne e di definire un perimetro più controllabile.
Quando sono necessarie operazioni di comando sugli impianti, queste devono seguire percorsi separati, autorizzati e protetti da sistemi indipendenti.
In applicazioni critiche, l’intelligenza artificiale non deve sostituire i meccanismi certificati di sicurezza fisica.
Il contributo di BlackBridge consiste nell’aggiungere capacità di osservazione, analisi e supporto decisionale all’infrastruttura esistente.
La sicurezza nazionale e i numeri del rischio cyber
L’esigenza di rafforzare la protezione delle infrastrutture digitali è confermata dal quadro delle minacce informatiche.
Secondo i dati della Relazione annuale relativa al 2025 dell’Agenzia per la Cybersicurezza Nazionale, il CSIRT Italia ha gestito 2.729 eventi cyber, tra cui 615 incidenti con impatto confermato.
Sono stati inoltre segnalati ai soggetti interessati oltre 31.000 dispositivi e servizi a rischio.
A livello europeo, il rapporto ENISA Threat Landscape 2026 evidenzia la rilevanza degli attacchi contro organizzazioni che rientrano tra i soggetti essenziali e importanti previsti dalla direttiva NIS2.
L’interconnessione tra infrastrutture fisiche, sistemi digitali e servizi remoti rende necessario affiancare alle difese tradizionali nuove capacità di osservazione, controllo e risposta.
In questo contesto, architetture locali di intelligenza artificiale possono rappresentare una componente aggiuntiva delle strategie di resilienza.
Per una struttura sanitaria, ciò può significare elaborare determinate informazioni riservate all’interno del proprio perimetro.
Per una rete idrica, può significare disporre di strumenti locali di analisi delle anomalie.
Per una catena commerciale, può significare migliorare il controllo degli apparati distribuiti tra punti vendita, magazzini e sistemi di refrigerazione.
L’efficacia di queste applicazioni dipende comunque dalla qualità della progettazione, dalla compatibilità con i sistemi esistenti e dalla validazione delle misure di sicurezza adottate.
HyBiz e Rogue Data: dalla mappatura delle vulnerabilità alla prevenzione
Accanto allo sviluppo di BlackBridge e CMSI, prosegue l’attività di ricerca applicata di HyBiz CyberLab in collaborazione con Rogue Data.
Il programma è dedicato all’osservazione delle superfici digitali esposte, con particolare attenzione ai sistemi IoT e alle infrastrutture delle realtà commerciali.
In una prima ricognizione esplorativa, presentata nella documentazione del gruppo, oltre l’80% degli indirizzi IP del campione considerato mostrava indicatori di potenziale vulnerabilità.
Si tratta di un dato interno preliminare, riferito a un perimetro specifico e non rappresentativo dell’intero territorio nazionale.
Non significa che l’80% delle imprese italiane sia vulnerabile, né che tutti i dispositivi osservati siano compromettibili.
La ricerca punta proprio a superare i limiti di una ricognizione circoscritta attraverso un programma più ampio di campionamento, classificazione degli apparati e verifica delle vulnerabilità.
L’obiettivo scientifico è arrivare a stimare, mediante campioni adeguatamente progettati e ponderati, la distribuzione dei sistemi IoT esposti e la quota di vulnerabilità effettivamente confermate.
In questo percorso, il contributo di Marco Valerio Roscioni e Gustavo Mastrobuoni collega l’interesse per la ricerca tecnologica alla necessità di sviluppare strumenti concretamente utilizzabili dalle imprese.
Un sistema di monitoraggio può individuare apparati esposti e indicatori di rischio.
Un vulnerability assessment permette di approfondire le criticità.
Un penetration test autorizzato consente, quando appropriato, di verificarne la sfruttabilità.
La remediation e il successivo retest permettono infine di valutare l’efficacia degli interventi correttivi.
È questa la logica operativa alla base dei servizi HyBiz CyberLab e CyberGuard, progettati per accompagnare le organizzazioni nel miglioramento progressivo delle proprie difese.
Dalla ricerca scientifica alla protezione delle imprese
Il programma HyBiz–Rogue Data rappresenta un esempio di integrazione tra ricerca applicata e sviluppo industriale.
La collaborazione punta a trasformare l’analisi dei dati e delle infrastrutture in strumenti utilizzabili da imprese e organizzazioni.
Selektra Group contribuisce a questa prospettiva attraverso il proprio ecosistema industriale, mentre HyBiz e Rogue Data sviluppano attività complementari legate all’intelligenza artificiale, alla cybersecurity e all’analisi delle informazioni.
Il progetto si rivolge a settori nei quali la sicurezza digitale è strettamente collegata alla continuità operativa: grande distribuzione, industria, sanità, logistica, servizi e Pubblica Amministrazione.
La prossima fase riguarda la verifica delle tecnologie in contesti applicativi reali, attraverso progetti pilota e collaborazioni industriali.
L’obiettivo è contribuire a costruire una filiera tecnologica italiana capace non soltanto di utilizzare l’intelligenza artificiale, ma anche di svilupparla, governarla e proteggerla.
Perché la sovranità digitale non dipende esclusivamente dalla localizzazione dei server.
Dipende anche dalla capacità di mantenere il controllo dei dati, delle infrastrutture e degli strumenti intelligenti utilizzati per difenderli.
Approfondimenti
Guarda il servizio originale pubblicato da la Repubblica:
https://www.youtube.com/watch?v=Ru12bdcvNNk
Sito: https://hybiz.eu
Email: info@hybiz.eu

Commenti